Сотрудник пишет: «что-то странное с компьютером». Файлы не открываются, почта рассылает письма сама, на сервере незнакомые учётки. Дальше решают первые 2–3 часа: по правильному сценарию это инцидент на день, по неправильному — на месяц.
Признаки, при которых запускаем план
- Файлы с незнакомыми расширениями или записки о выкупе;
- Письма от вашего адреса, которых вы не отправляли;
- Новые учётные записи, заблокированный администратор;
- Аномальная нагрузка сервера ночью, массовые исходящие соединения.
Первые 60 минут
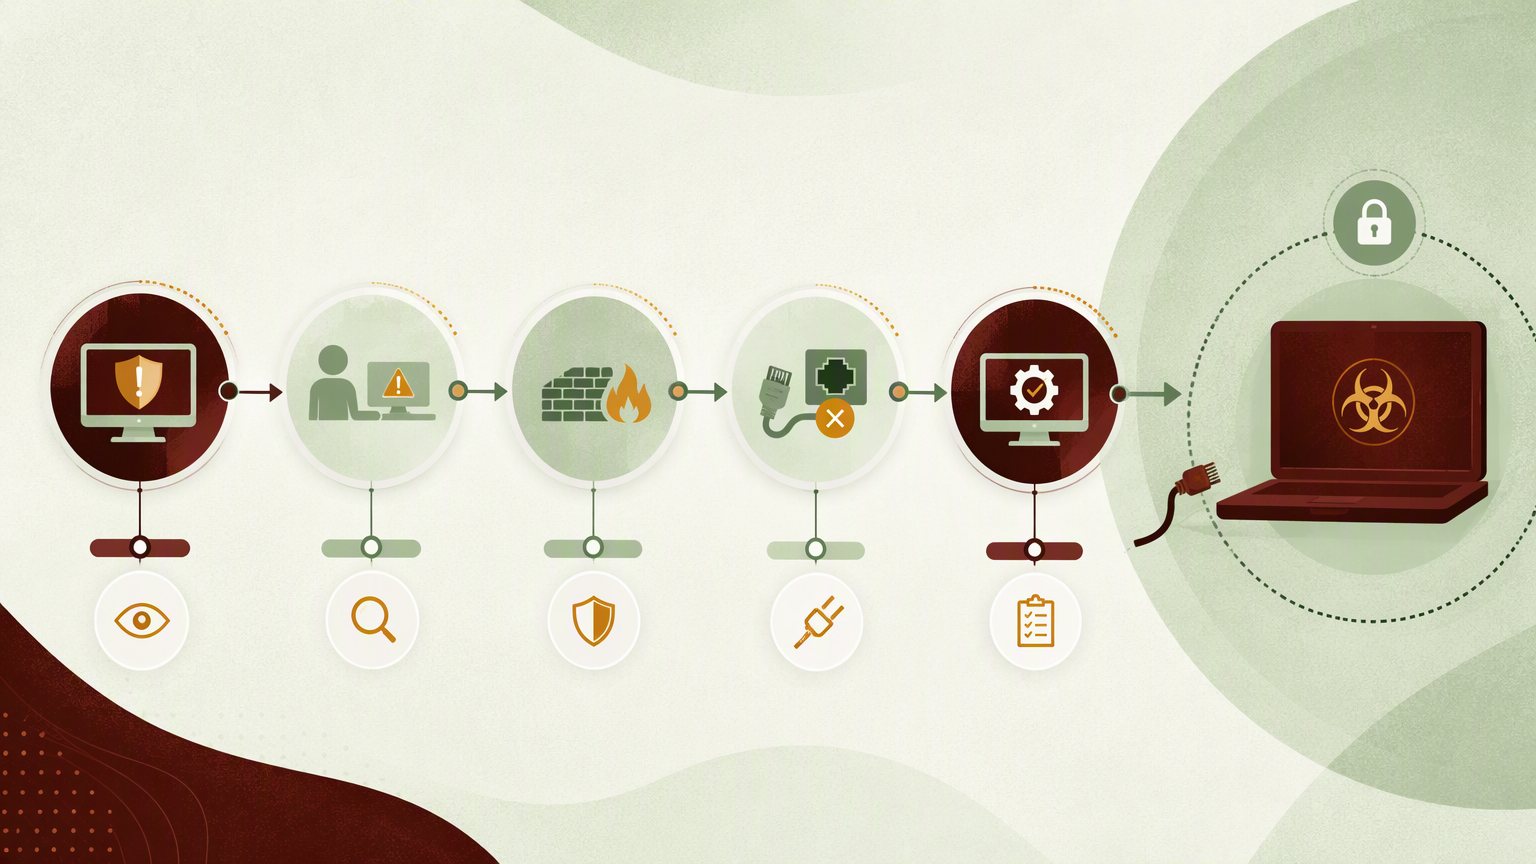
- Изолировать, не выключать. Отключите подозрительные машины от сети (кабель или Wi-Fi), но НЕ выключайте питание: в памяти — улики и ключи шифрования;
- Позвонить специалистам и зафиксировать время обнаружения;
- Сменить критичные пароли с заведомо чистого устройства: почта администраторов, банк-клиент, хостинг, облака;
- Предупредить ключевых людей — руководство и бухгалтерию: возможна рассылка фальшивых счетов от вашего имени.
Чего не делать: не перезагружайте и не «лечите» антивирусом до фиксации состояния, не удаляйте подозрительные файлы, не сообщайте о взломе в общих чатах раньше времени и не платите выкуп — оплата не гарантирует расшифровку и финансирует следующую атаку.
Следующие часы: масштаб и восстановление
Специалисты определяют масштаб: одна машина или вся сеть, что зашифровано, был ли вывод данных. Дальше — восстановление из проверенных резервных копий (вот когда окупается правило 3-2-1 и офлайн-копии), смена всех паролей, закрытие вектора проникновения.
Готовимся заранее
План реагирования пишется до инцидента: кого звонить, где контакты, кто принимает решения, где лежат бэкапы. Одна страница, распечатанная и приколотая в серверной, в нужный час стоит дороже сейфа. Плюс базовая гигиена из статей про защиту от шифровальщиков и обучение сотрудников.
Вывод
Взлом — не приговор, если первая реакция правильная и копии на месте. Разработаем план реагирования и настроим защиту в рамках услуг информационной безопасности. Контакты для срочных случаев — здесь.